Не просто проводит автоматизированное тестирование на проникновение, а помогает сфокусироваться на самых критичных недостатках инфраструктуры и принять руководителям взвешенное решение по управлению рисками информационной безопасности
Не просто проводит автоматизированное тестирование на проникновение, а помогает сфокусироваться на самых критичных недостатках инфраструктуры и принять руководителям взвешенное решение по управлению рисками информационной безопасности


Проведение тестирования на проникновения с использованием разных моделей злоумышленника и разных точек.

В ходе проведения работ система определяет уязвимости, которые могут быть использованы злоумышленником для получения максимальных привилегий. Система сосредотачивается только на критических уязвимостях, которые будут использованы в первую очередь.

Система проводит как онлайн, так и оффлайн брутфорс хешей и паролей и таким образом определяет нестойкие пароли, которые могут быть получены злоумышленником за короткий промежуток времени и находятся в общедоступных базах паролей.

За время проведения работ система может получить доступ к конфиденциальным данным, таким как логины, пароли, конфигурации, хеши и др., а также персональные и чувствительные данные компании. Система переиспользует эту информацию для достижения результата и продемонстрирует их пользователю.

В ходе проведения работ система определяет уязвимости, которые могут быть использованы злоумышленником для получения максимальных привилегий. Система сосредотачивается только на критических уязвимостях, которые будут использованы в первую очередь.

Система использует модель угроз и рисков для описания каждого вектора атаки. Система позволяет пользователю усилить контроль за критичными сценариями.


Пользователь задает модель злоумышленника, например, злоумышленник без знаний инфраструктуры. Пользователь также может задать ограничения по времени или по событию.

Система автоматизированно эксплуатирует уязвимости, выполняет атаки, ищет конфиденциальные данные
В случае выявления критических атак, система может запросить разрешение на их реализацию, или отклонить
По окончанчию пентеста, пользователь может выгрузить отчет или проанализировать результаты работы в системе

После завершения всех этапов, пользователь получает полный отчет о проведенном пентесте
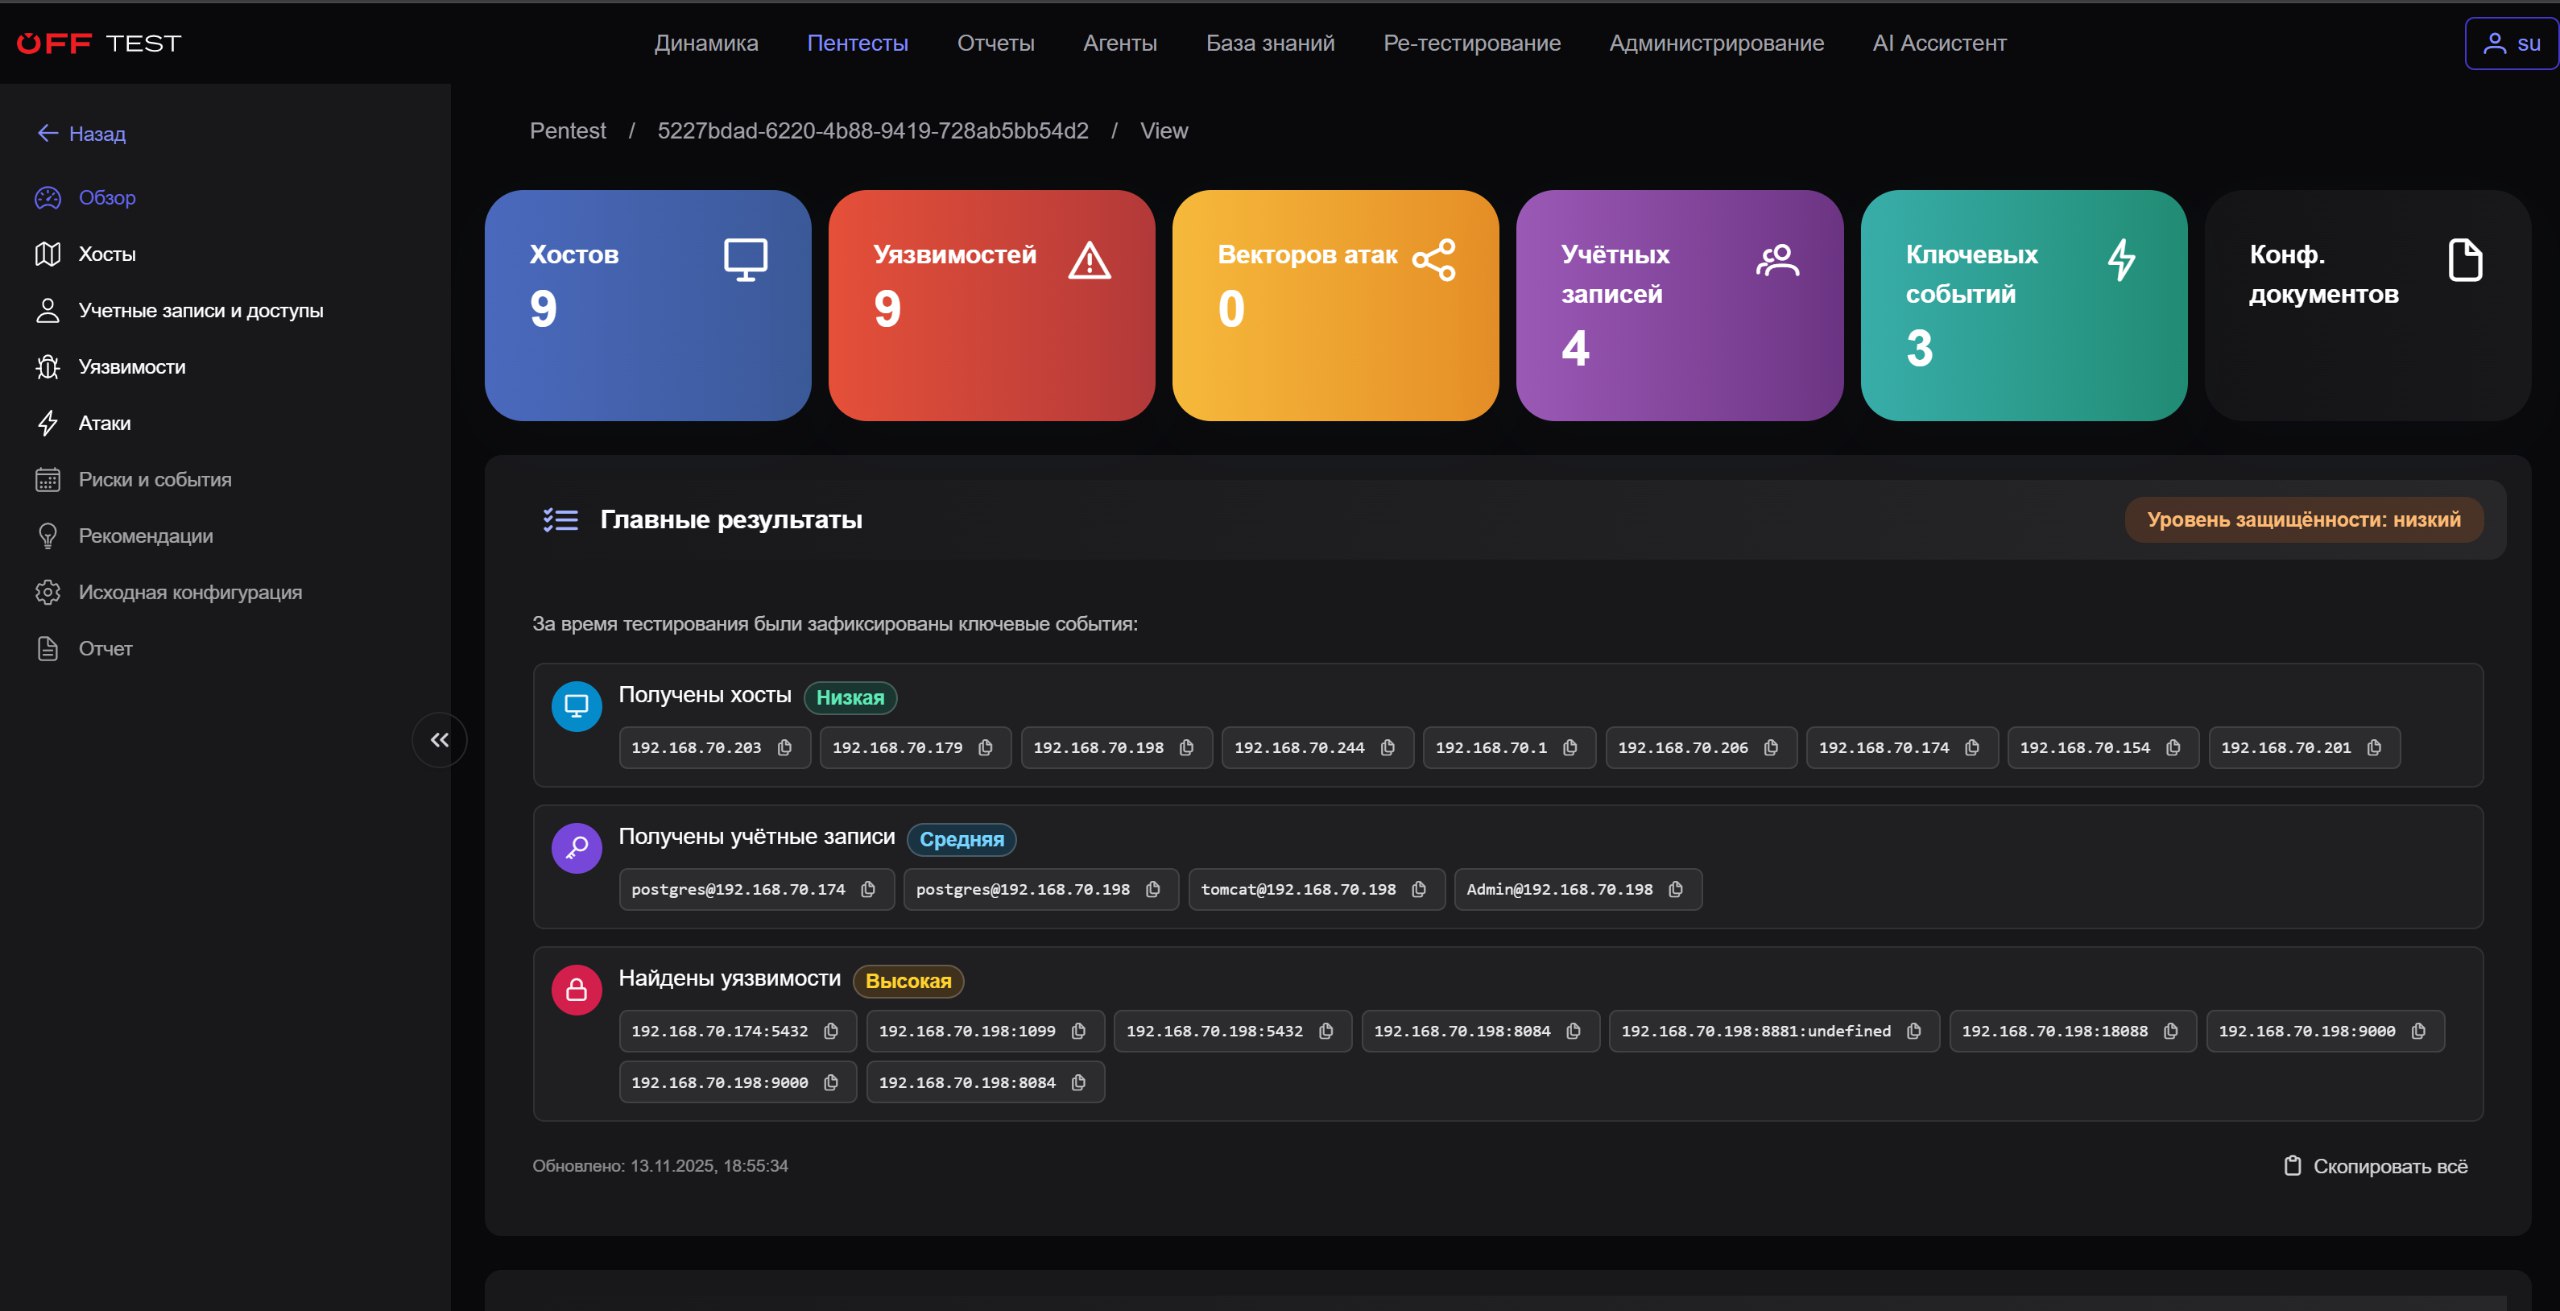
Система автоматически построит скоринг вектора атаки, оценит риски влияния на инфраструктуру и приоритизирует устранение. После устранения уязвимости система оценит корректность устранения.
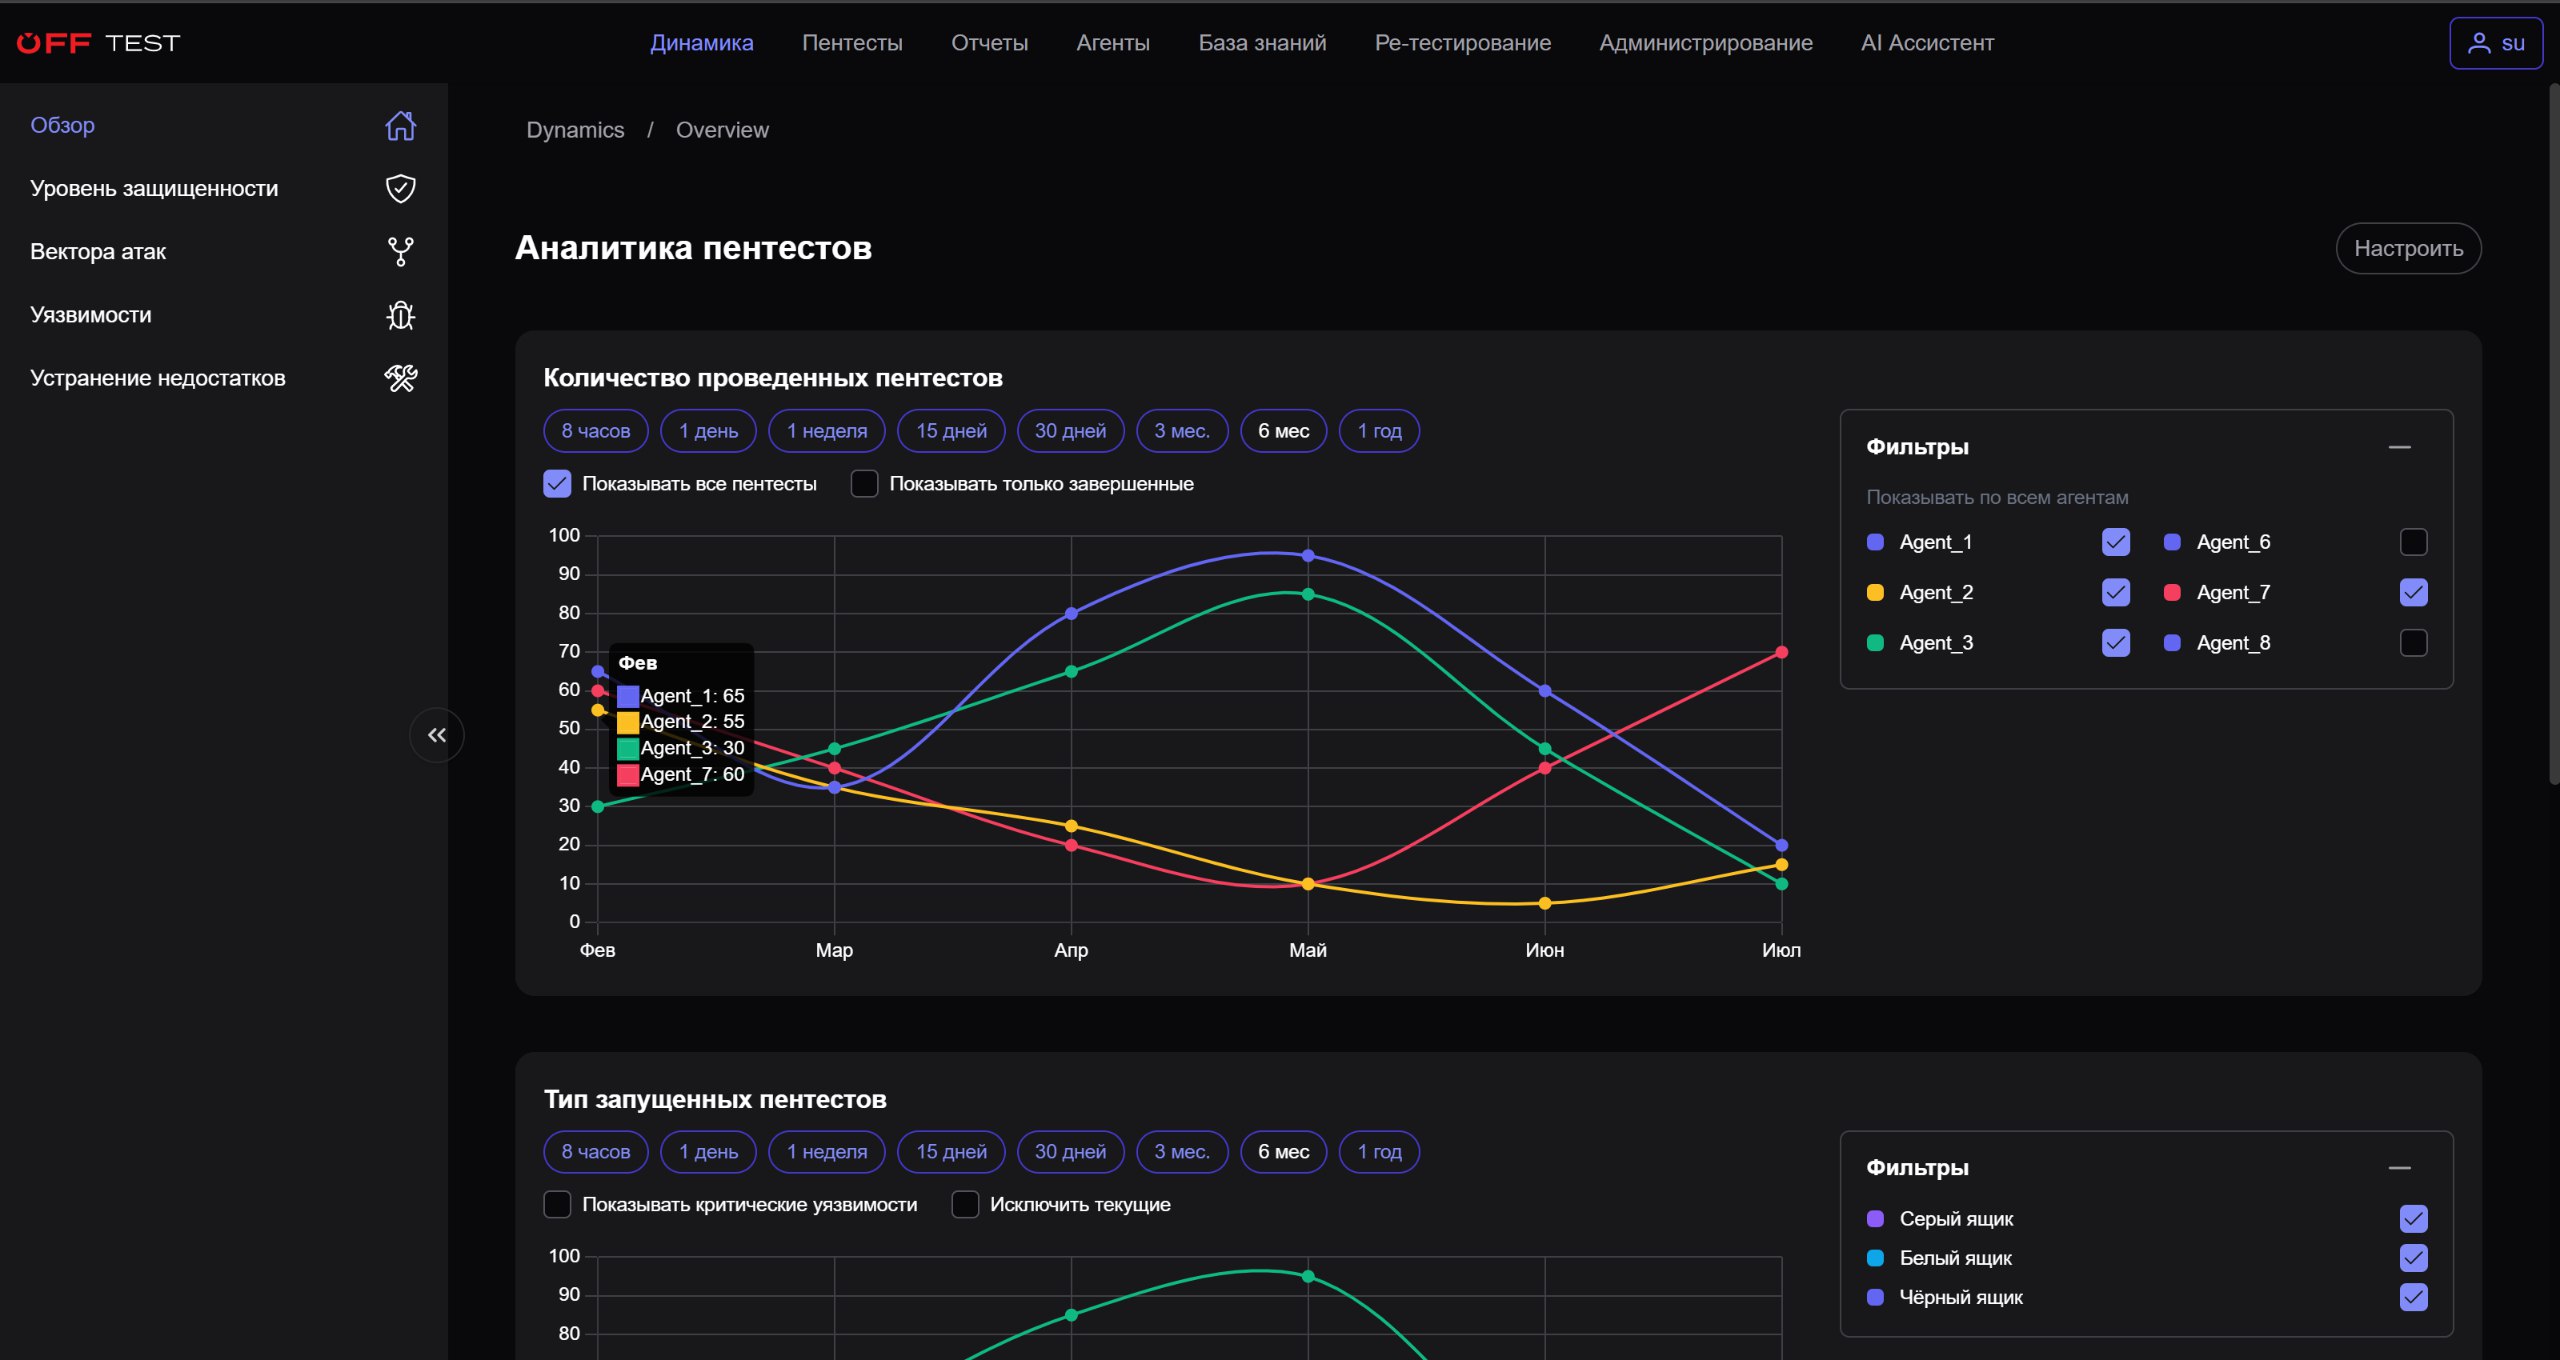
Расширенная аналитика и отчётность по результатам тестирования. Визуализация векторов атак и приоритизация рисков для эффективного планирования устранения уязвимостей.
Интеграция с существующей инфраструктурой мониторинга и SIEM-системами. Непрерывный контроль защищённости и автоматическое реагирование на изменения.
Гибкая настройка сценариев тестирования под специфику вашей инфраструктуры. Поддержка различных регламентов и типов проверок.
Централизованное управление и разграничение доступа. Ролевая модель и аудит действий для соответствия требованиям информационной безопасности.


Заполните форму — мы свяжемся с вами для уточнения деталей по цене или запуску пилотного проекта.
Что делает OFFTest?
Offware разрабатывает автоматизированные решения для мониторинга и анализа состояния информационной безопасности. Мы помогаем компаниям своевременно выявлять уязвимости и предотвращать потенциальные угрозы.
Наши решения ориентированы на проактивный подход: мы не только выявляем уязвимости, но и помогаем выстроить процессы мониторинга и реагирования с учётом специфики вашей инфраструктуры.
Решения подходят компаниям любого масштаба: от среднего бизнеса до крупных предприятий и госструктур, которым важно оценивать и повышать уровень информационной безопасности.
Да, наши продукты поддерживают интеграцию с распространёнными SIEM, системами мониторинга и средствами защиты. Детали интеграции уточняются на этапе внедрения.
Внедрение включает анализ инфраструктуры, настройку под ваши задачи, пилотный запуск и обучение специалистов. Сроки и этапы согласовываются индивидуально.