Первый российский коммерческий продукт класса "Command and Control" позволяет эффективно проводить киберучения (Red Team) и использовать современные способы незаметного и бесшумного тестирования на проникновения.
Первый российский коммерческий продукт класса "Command and Control" позволяет эффективно проводить киберучения (Red Team) и использовать современные способы незаметного и бесшумного тестирования на проникновения.


Проведение Red-Team киберучений и тестирований на проникновение

Удобный контроль и одновременное исполнение команд на всех хостах

Сканирование и сбор данных с управляемых машин

Управление и анализ данных на рабочих станциях и серверах

Отчетность и логирование всех выполненных действий
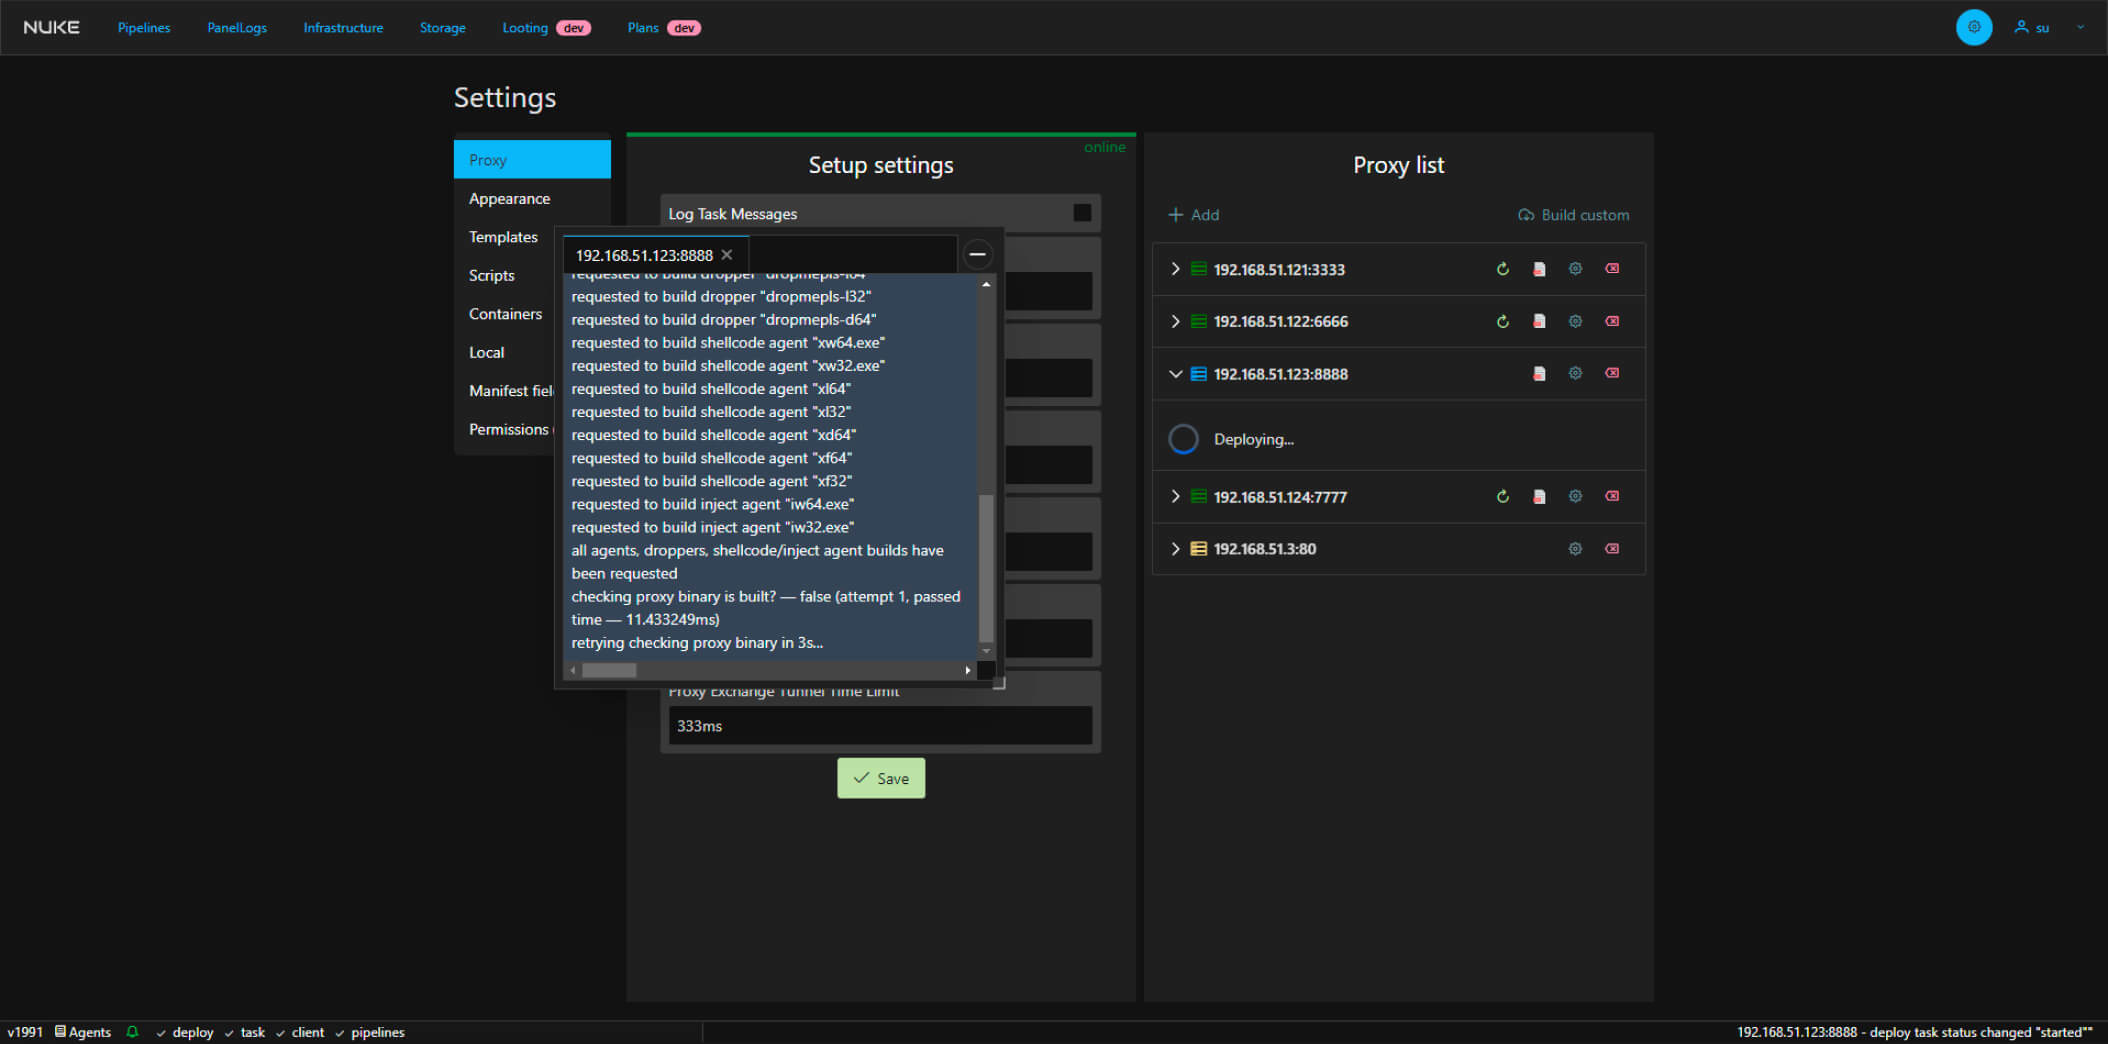
Различные типы каналов связи между агентом и сервером (RAW TCP, HTTP, gRPC, SSH, DNS, KCP, MESH). Стабильный обмен данными, отказоустойчивость и гибкое масштабирование.
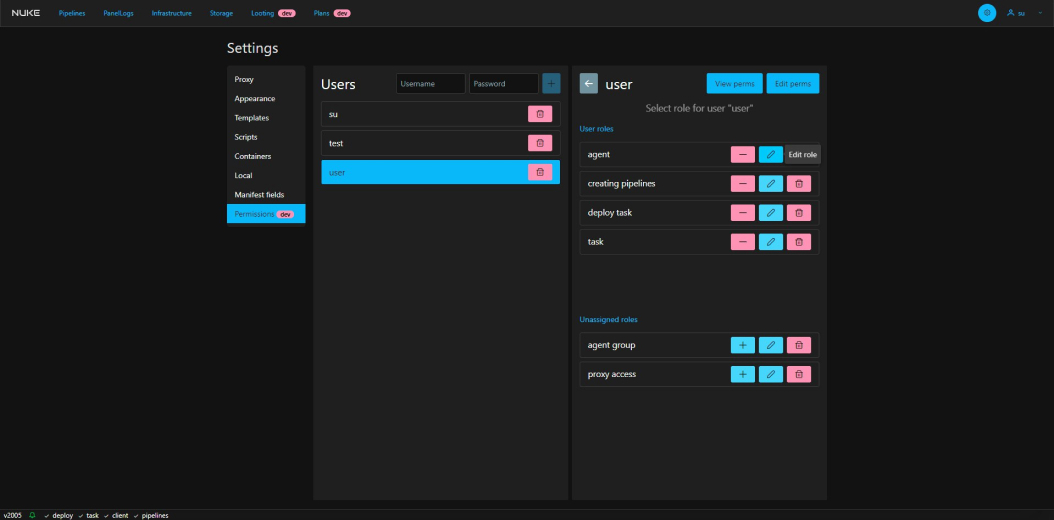
Реалистичное моделирование атакующих сценариев для проверки устойчивости инфраструктуры. Оценка реакции систем защиты и выявление слабых мест.
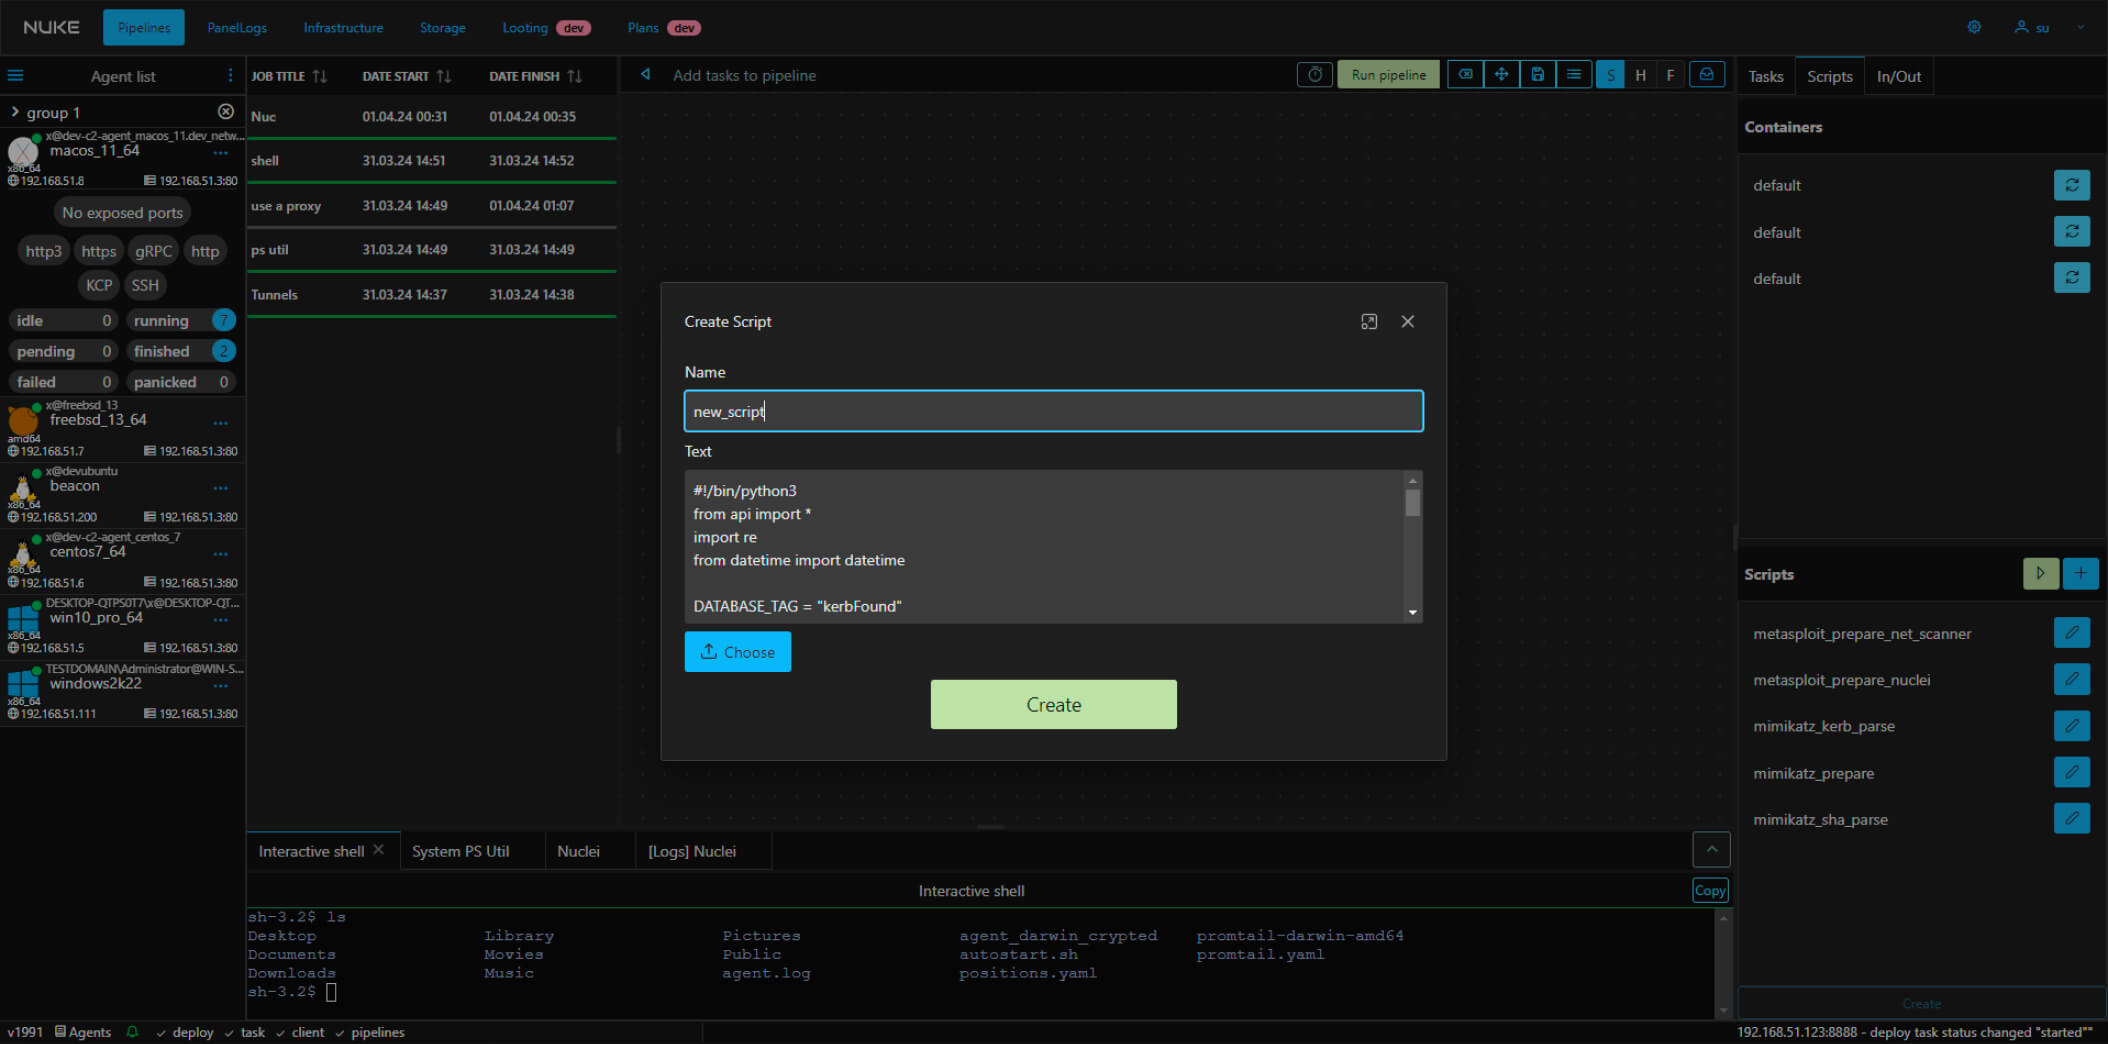
Гибкая настройка сценариев под различные задачи тестирования. Встроенная поддержка Python 3 и расширение собственными скриптами.
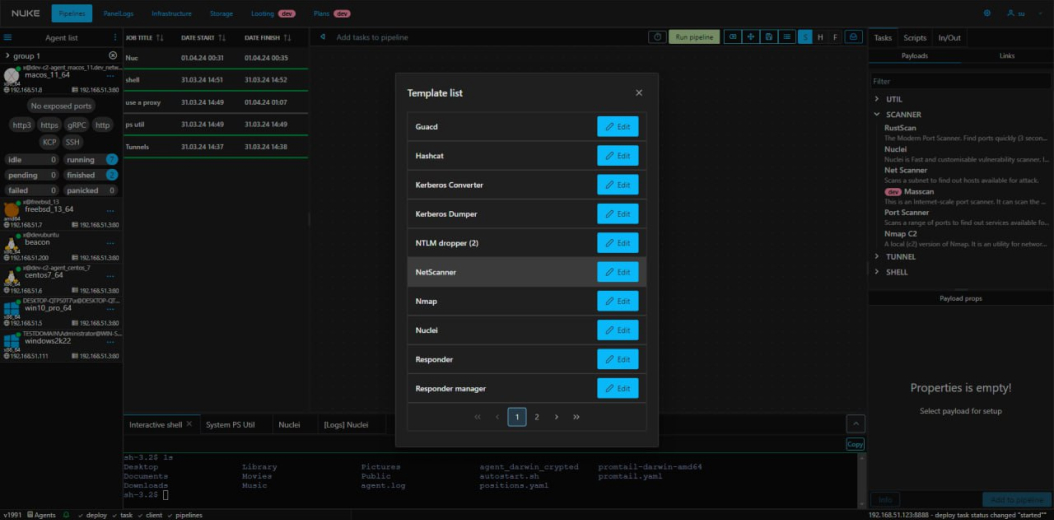
Построение и отработка многошаговых сценариев атак. Анализ цепочек уязвимостей и приоритизация устранения.
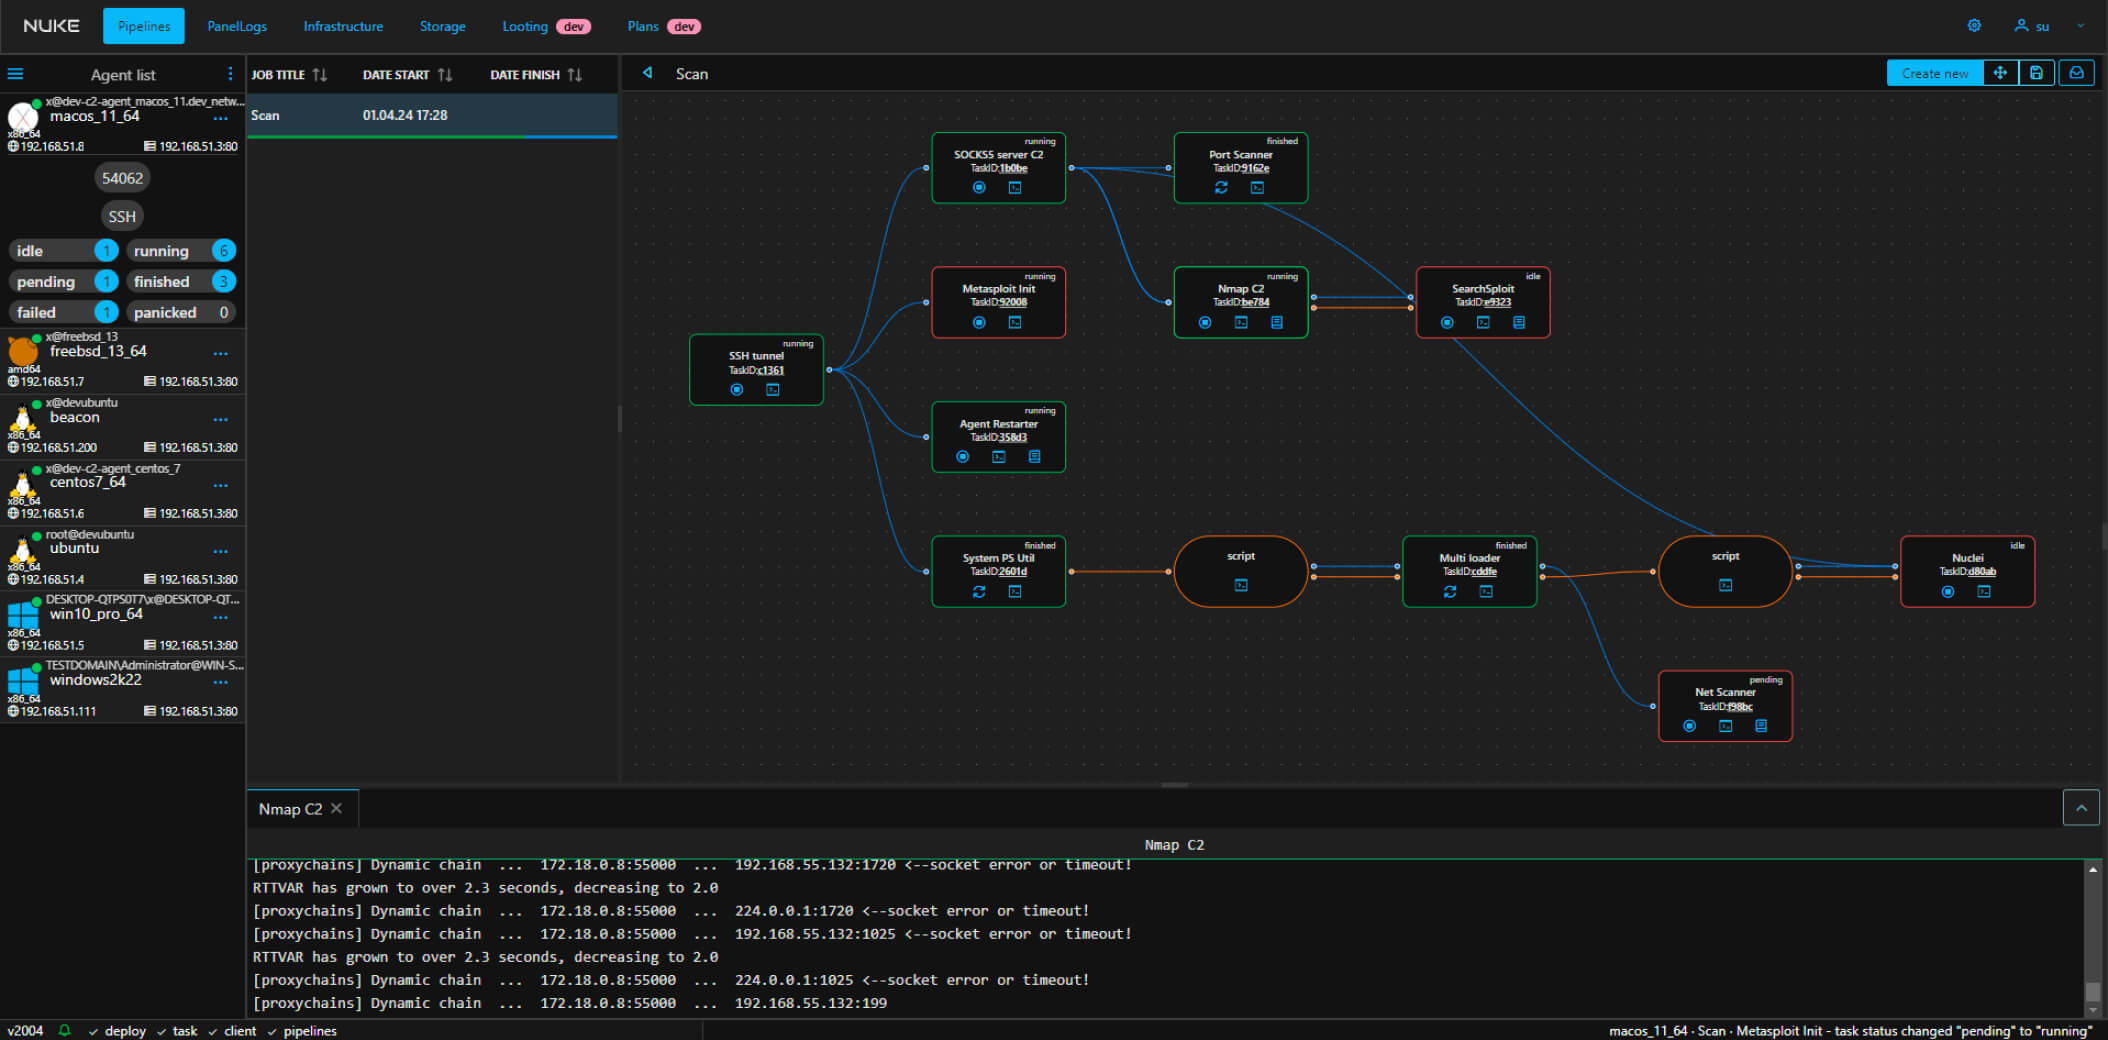
Защищённый обмен данными между компонентами системы. Шифрование каналов и обеспечение конфиденциальности.
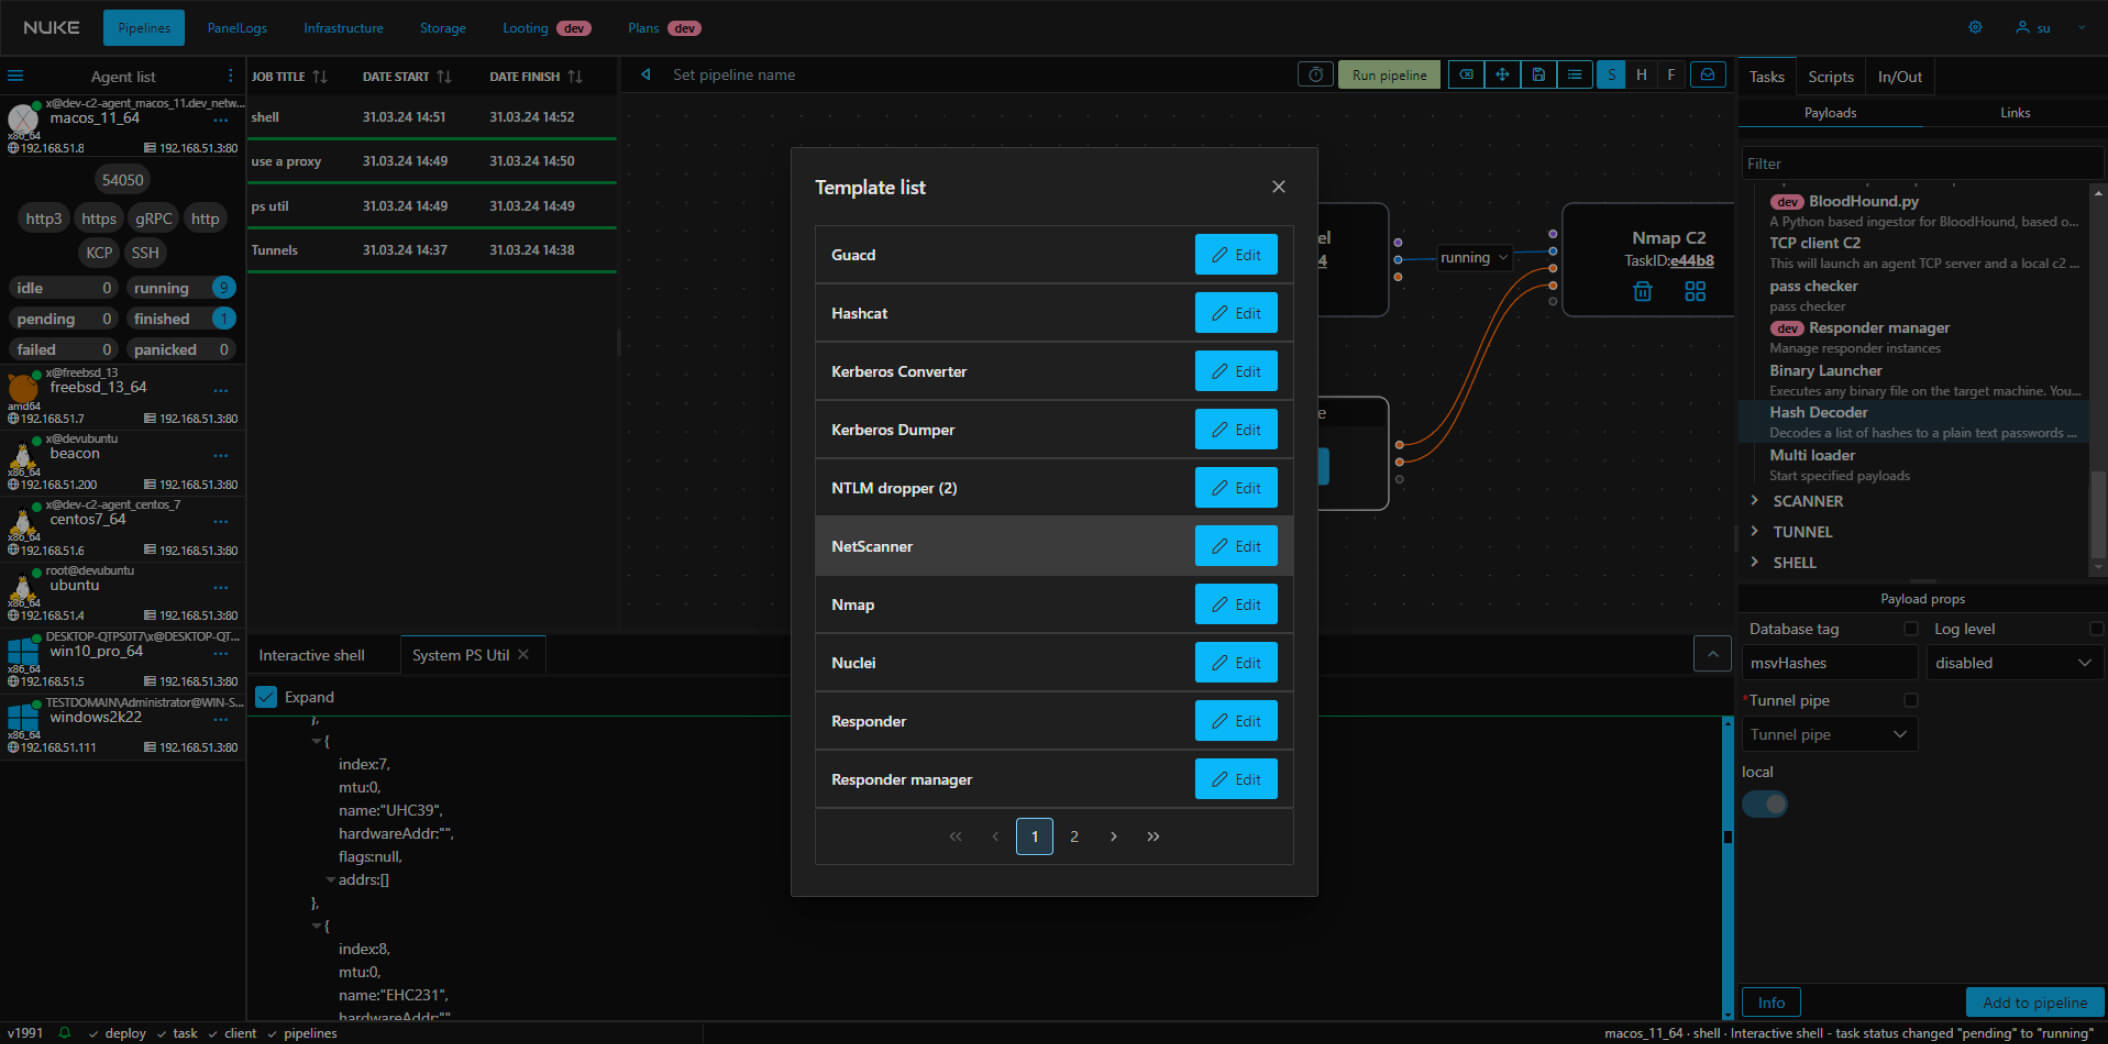
RDP и VNC к захваченным машинам прямо в браузере оператора через встроенный Guacamole. Удобный командный режим работы.


Заполните форму — мы свяжемся с вами для уточнения деталей по цене или запуску пилотного проекта.
Правообладатель: ООО «ОФФВЭЙР», ИНН 9702060504, ОГРН 1237700687410
Что делает OffRed?
Offware разрабатывает автоматизированные решения для мониторинга и анализа состояния информационной безопасности. Мы помогаем компаниям своевременно выявлять уязвимости и предотвращать потенциальные угрозы.
Наши решения ориентированы на проактивный подход: мы не только выявляем уязвимости, но и помогаем выстроить процессы мониторинга и реагирования с учётом специфики вашей инфраструктуры.
Решения подходят компаниям любого масштаба: от среднего бизнеса до крупных предприятий и госструктур, которым важно оценивать и повышать уровень информационной безопасности.
Да, наши продукты поддерживают интеграцию с распространёнными SIEM, системами мониторинга и средствами защиты. Детали интеграции уточняются на этапе внедрения.
Внедрение включает анализ инфраструктуры, настройку под ваши задачи, пилотный запуск и обучение специалистов. Сроки и этапы согласовываются индивидуально.
